Fra kabelgrøfta til kontrollskapet: Sikkerheten må henge sammen
Kraftig digital infrastruktur handler ikke bare om cybersikkerhet. Kabler, føringsveier, nettverk, byggautomasjon, kompetanse og ansvar, må ses som deler av det samme systemet. Kritisk infrastruktur har fått en helt annen oppmerksomhet de siste årene. Et skjerpet sikkerhetspolitisk bilde, klimaendringer, økende digitalisering og nye europeiske sikkerhetskrav, gjør at både eiere, rådgivere, entreprenører og leverandører må forholde seg til nye problemstillinger. Det var bakteppet for årets EKOM-konferanse.
– Ekom er en del av samfunnets kritiske infrastruktur.
Derfor ønsket vi å lage en konferanse som satte søkelys på kritisk infrastruktur og kravene til at den skal være robust og motstandsdyktig, sier fagsjef Sigmund Eng i NEK. Han peker på at nye krav til blant annet cybersikkerhet og europeisk regelverk vil påvirke bransjen. Samtidig finnes det en grunnleggende utfordring. Infrastruktur må være sikker og sterk, samtidig som løsningene må være økonomisk realistiske.
Eng mener tekniske standarder blir viktige i dette arbeidet. De gir bransjen et felles fundament og gjør det mulig å bygge videre på løsninger det allerede er oppnådd faglig konsensus om, i stedet for at hver aktør må finne opp løsningene på nytt.
NIS2 flytter sikkerhet inn i styrerommet
En viktig del av bakteppet er NIS2, EUs nye direktiv for cybersikkerhet, som Norge forbereder å gjennomføre i norsk rett. Janne Hagen, Director Security i Gritera, understreker samtidig at et nytt regelverk i seg selv ikke skaper bedre sikkerhet. Det avgjørende er hvordan virksomhetene etterlever kravene.
– Virksomheten som er underlagt regelverket, sitter med ansvaret for å følge det opp. Funksjonsbaserte krav og krav som bygger på risikovurdering gir samtidig fleksibilitet. Virksomheten kan velge de tiltakene som passer best til den risikoen den faktisk er utsatt for.
Hagen mener en vanlig misforståelse er at NIS2 nødvendigvis innebærer en lang rekke helt nye sikkerhetskrav. – Mange av tiltakene finnes allerede i norsk regelverk. En viktig endring er at virkeområdet utvides. Konsekvensene kan også nå virksomheter som ikke selv er direkte omfattet.
En mindre elektro- eller ekomleverandør kan eksempelvis møte kravene gjennom kundene sine i anbud, kontrakter og senere leverandørrevisjoner. Dermed blir dokumentasjon stadig viktigere.
Virksomheten må vite hvilke digitale verdier den har, hvilken risiko de er utsatt for og hvilke tiltak som er besluttet. Hagen sammenligner behovet for oversikt over lisenser, systemer og data med kontrollen en virksomhet normalt har over et fysisk varelager.
– Skaff oversikt over de digitale verdiene og gjør en risikovurdering. Velg tiltak ut fra den og sørg for at det er dokumentert. Uten oversikt over verdiene og risikoen er det vanskelig å vite om man har de riktige sikkerhetstiltakene på plass.
To fiberlinjer kan ligge i samme grøft
Men digital sikkerhet begynner ikke nødvendigvis i en server eller brannmur. Før dataene når skytjenester, IT-systemer og byggautomasjon, skal de gjennom fysisk infrastruktur. Tore Hagen i NTE Telekom arbeider med en ny bransjestandard for viktige og kritiske kommunikasjonskabler. Målet er blant annet å bidra til mer ensartet kvalitet når infrastrukturen bygges og driftes av flere aktører.
Han beskriver den norske telekominfrastrukturen som sterk, men peker samtidig på at risikobildet er i endring. – Både den geopolitiske situasjonen og mer ekstremvær kan utfordre infrastrukturen.
Flom eller leirras kan for eksempel ramme områder hvor flere forbindelser er samlet. Dermed er ikke redundans alene nødvendigvis nok. Føringsveiene må også være fysisk uavhengige.
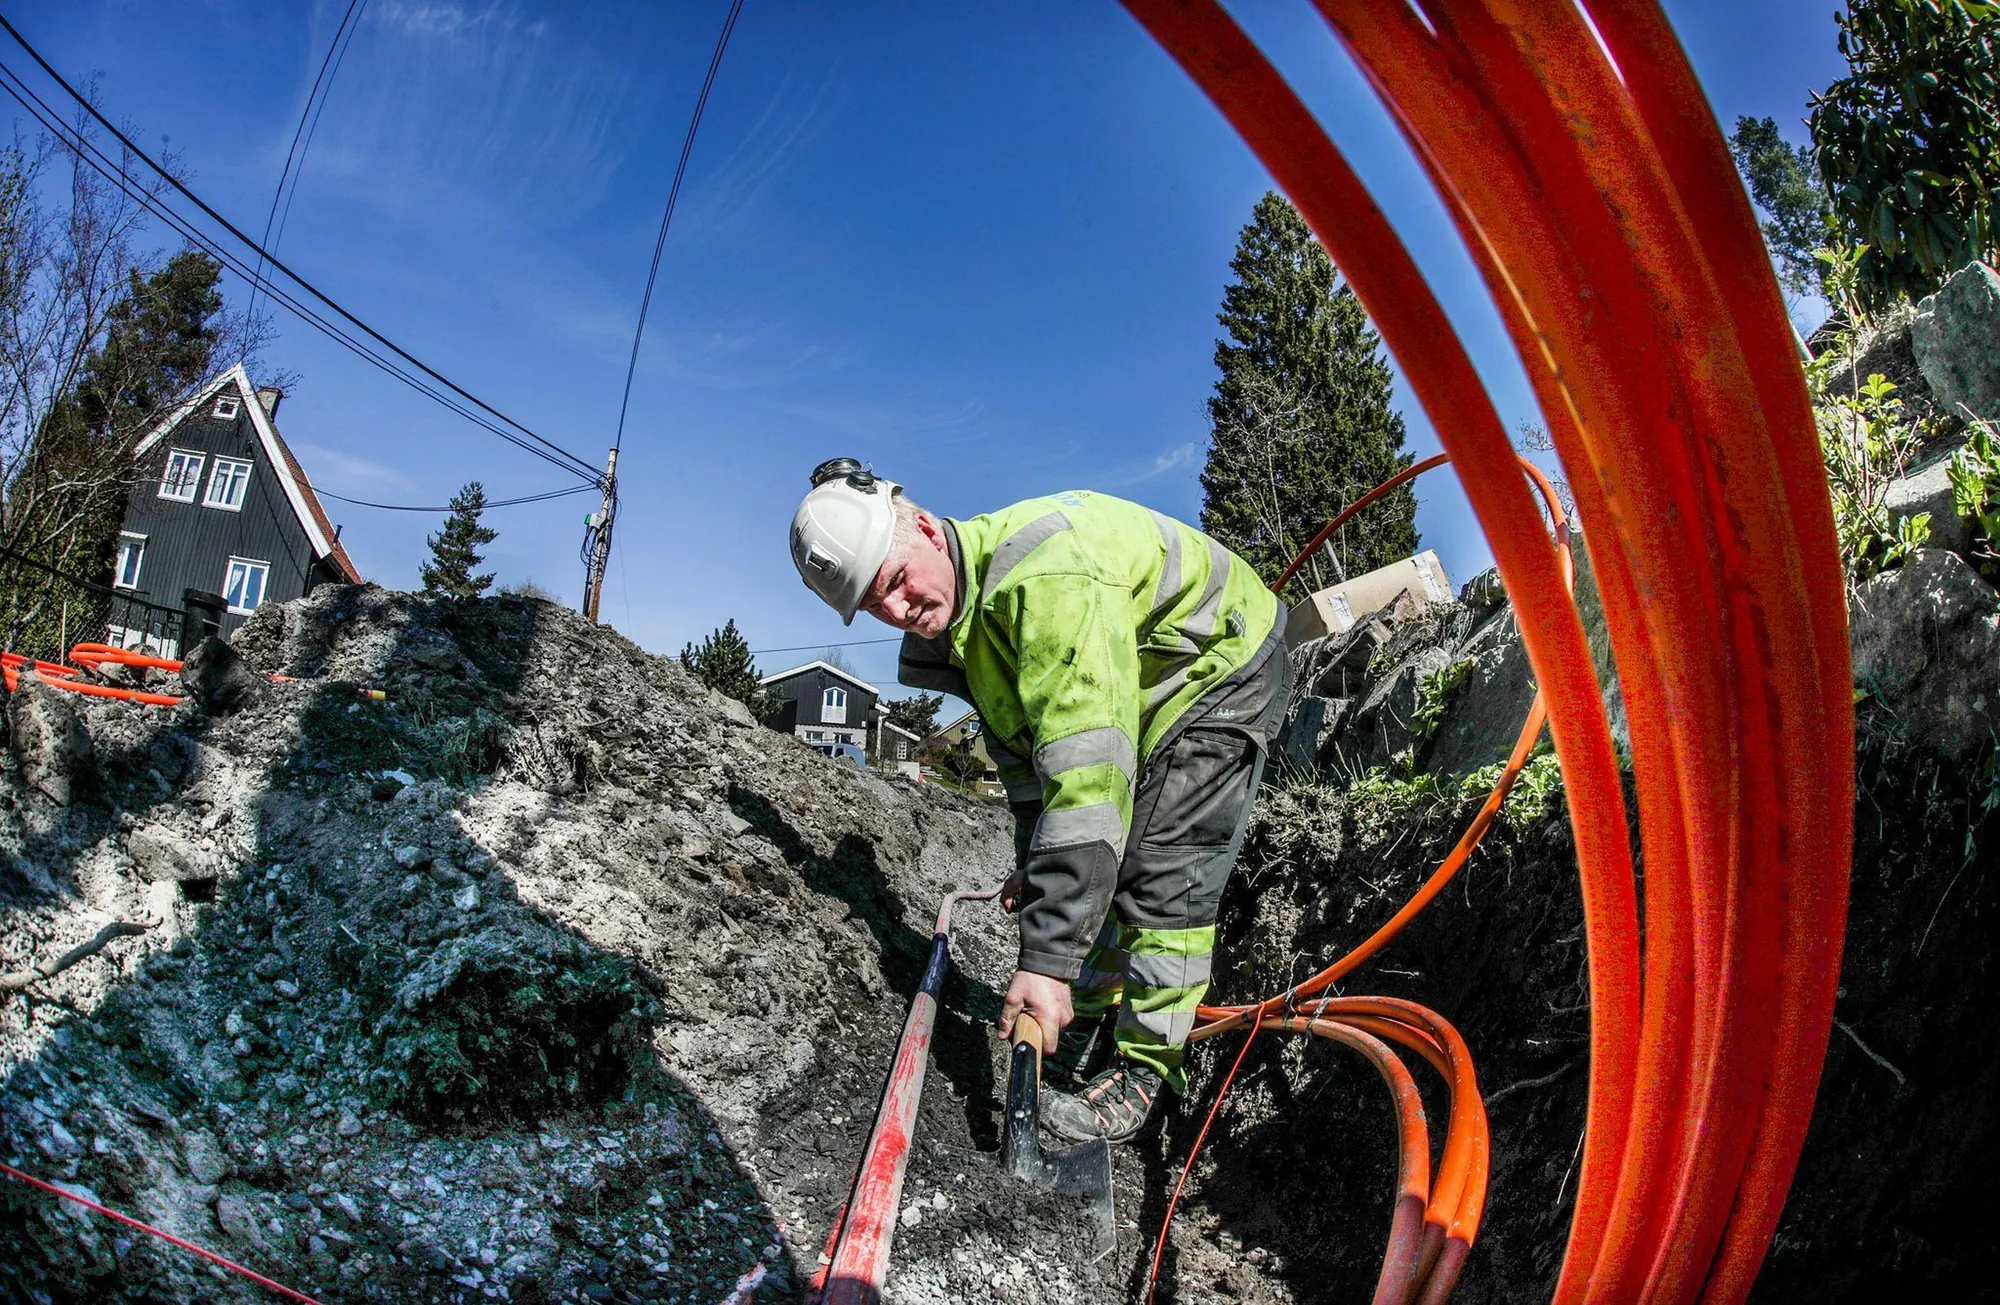
– En kunde kan ha kjøpt én linje fra én leverandør og en redundant linje fra en annen. Men til slutt kan begge forbindelsene ligge i samme grøft.
En graveskade eller naturhendelse i akkurat denne grøfta kan dermed slå ut begge forbindelsene samtidig.
Hagen bruker en fiberforbindelse mellom Trondheim og Oslo som eksempel på en annen utfordring. – Forbindelsen kan bestå av infrastruktur fra flere forskjellige kabeleiere. Da hjelper det lite at nesten hele strekningen holder høy kvalitet dersom ett enkelt ledd er vesentlig svakere.
Han peker også på kompetansen hos de som bygger infrastrukturen. Mens elektrobransjen har en etablert fagutdanning for elektrikere, etterlyser Hagen mer formalisert opplæring for arbeid med fiber blant annet innen installasjon, skjøting, måling og kvalitetskontroll.
Når bygget blir et IT-system
Når fiberforbindelsen kommer inn gjennom veggen, endrer sikkerhetsutfordringene karakter. Thomas Sandberg, Senior Security Lead i WAGO Building Technologies, peker på at skillet mellom tradisjonell IT og operativ teknologi – OT – blir stadig mindre tydelig. Tekniske anlegg som tidligere kunne fungere relativt isolert, kobles nå sammen med virksomhetens IT-systemer og skytjenester. Det gir store driftsmessige muligheter, men det øker også angrepsflaten. En særskilt utfordring er levetiden til tekniske installasjoner i bygg.
– Vi kan snakke om maskinvare som har stått i 10–20 år uten å bli rørt fordi den fungerer. Men det betyr også at den kan inneholde sårbarheter som er så gamle.
Samtidig mener Sandberg at fysisk tilgang til digitale systemer lett undervurderes. – Mye av cybersikkerhetsarbeidet handler naturlig nok om å beskytte systemene mot digitale angrep utenfra. Men dersom uvedkommende kan gå inn i et bygg og koble seg til et aktivt nettverkspunkt eller åpne et ubeskyttet kontrollskap, kan flere av de digitale sikkerhetsbarrierene passeres. Et tilsynelatende uskyldig nettverkspunkt i et møterom kan derfor være en sikkerhetsutfordring. Det samme kan et kontrollskap plassert der uvedkommende har tilgang.
Samtidig behøver ikke alle tiltak være avanserte eller kostbare. Sandberg peker blant annet på segmentering av nettverk, fjerning av standardpassord og personlige brukerkontoer i stedet for én fellesadministratorkonto. Tiltakene skal både gjøre det vanskeligere for en angriper å bevege seg videre gjennom systemene og gjøre det mulig å finne ut hvem som faktisk har gjort endringer.
Fire fag skal bli ett bygg
For Lars Jørgen Stenvaag, seksjonsleder i Oslobygg KF, møtes mange av disse problemstillingene i én praktisk utfordring: Hvordan bestiller, bygger og drifter man bygg hvor den digitale infrastrukturen blir en kritisk del av selve bygget? Kravene har endret seg betydelig.
– Vi har langt mer avansert tilgangsstyring og mye større søkelys på cybersikkerhet. Vi stiller også krav til redundans for både strøm og nettverk. Samtidig ligger servere i større grad i datasentre eller skytjenester fremfor lokalt i byggene. Det gjør ansvarsforholdene viktige.
Overordnet ansvar
Stenvaag sier at administrerende direktør alltid vil ha det overordnede ansvaret for sikkerheten i henhold til lovverket. Her vil vi gjøre vårt ytterste til å spille vår øverste leder god, samtidig som Oslobygg har system- og driftsavtaler med forskjellige leverandører.
For kritiske liv- og helseapplikasjoner, som pasientvarsling på sykehjem, stilles det særlig strenge krav til oppetid. Men kanskje den vanskeligste utfordringen oppstår lenge før bygget settes i drift. Elektro, ekom, automasjon og IT må prosjekteres slik at fire fag til slutt fungerer som ett system.
– Det er nettopp kunsten.
Oslobygg benytter i økende grad samspillsentrepriser og involverer partene allerede i skisse- og forprosjektet. Rådgivere fra de forskjellige fagområdene skal ivareta grensesnittene, mens egne IKT-rådgivere bidrar til å styre helheten.
Stenvaag peker nettopp på disse grensesnittene som et område hvor markedet kan bli bedre. – En adgangskontroll, et nettverk eller et automasjonssystem kan være en god leveranse isolert sett. Det hjelper likevel lite dersom systemene ikke fungerer sammen når bygget tas i bruk.
Sikkerheten slutter ikke ved overlevering
Informasjonssikkerhet er samtidig blant kravene Stenvaag mener er vanskeligst å omsette fra kravspesifikasjonen til et ferdig bygg.
Byggherren må vite hva som faktisk befinner seg i nettverkene. Samtidig må sikkerheten balanseres mot brukervennlighet. Og sikkerhet har en kostnad. Redundante forbindelser og systemer koster både å etablere og drifte. Men for en byggherre som blant annet forvalter sykehjem og bygg med viktige samfunnsfunksjoner, må regnestykket også inkludere kostnaden dersom systemene ikke fungerer.
– Det er dyrt å bygge sikkert. Men konsekvensene kan bli langt dyrere dersom kritiske bygg eller systemer faller ut. Ansvaret opphører heller ikke når entreprenøren leverer nøklene. Oslobygg har egne miljøer for vedlikehold og eiendomsforvaltning og benytter serviceavtaler med leverandører. Digitale systemer som skal fungere gjennom flere tiår, må også følges opp gjennom hele denne perioden.
Fra kabelgrøfta til hele byggets levetid
Perspektivene fra EKOM-konferansen viser hvor mange ledd som må fungere dersom infrastrukturen skal være robust. To fiberlinjer gir liten trygghet dersom begge ligger i den samme grøfta. En avansert digital sikkerhetsløsning hjelper mindre dersom et ubeskyttet nettverkspunkt gir fysisk tilgang til systemet. Gode enkeltprodukter er ikke nok dersom ingen har kontroll på grensesnittene mellom dem. Samtidig kommer regelverk og risikovurderinger til liten nytte dersom kravene ikke omsettes til praktiske løsninger, dokumenteres og følges opp. Dermed går det en linje gjennom hele verdikjeden fra kabelen i bakken til kontrollskapet, nettverket og automasjonssystemet, videre til byggherren og gjennom kanskje flere tiår med drift.
Stenvaag oppsummerer utfordringen fra byggherresiden:
– Jeg skulle ønske flere tenkte helhetlig og ikke bare på sin egen leveranse. En adgangskontroll, et nettverk eller et automasjonssystem skal ikke fungere isolert, det skal spille sammen med resten av bygget.
FAKTA: NIS2
NIS2 er EUs direktiv for å styrke cybersikkerheten i samfunnsviktige og andre omfattede virksomheter. Direktivet er foreløpig ikke gjennomført i norsk rett. Det bygger i stor grad på risikobaserte og funksjonsbaserte krav. Virksomheten må vurdere egen risiko og etablere relevante sikkerhetstiltak.
Kravene kan også få betydning for leverandører som ikke selv er direkte omfattet, fordi virksomheter som omfattes kan stille sikkerhetskrav gjennom blant annet anbud, kontrakter og leverandøroppfølging.
For elektro- og ekombransjen betyr det at dokumentasjon, oversikt over digitale verdier, risikovurderinger og sikkerhet i leverandørkjeden, får økende betydning.